Notícias / Cultura Geek
Nintendo Switch 2: como anda o desbloqueio do novo console da Nintendo?
Cultura Geek
O Switch 2 ainda não está desbloqueado de verdade: o método ns2jb, mostrado em outubro de 2026, executa códigos não autorizados, mas não dá acesso ao kernel e some quando o console reinicia.
Desde o lançamento do Nintendo Switch 2, em junho de 2025, uma das perguntas mais frequentes entre os entusiastas de videogames é sobre a possibilidade de desbloquear o novo console da Nintendo. Não é nenhuma surpresa que exista tanto interesse no assunto, principalmente quando lembramos do que aconteceu com seu antecessor, que acabou se tornando um dos aparelhos mais populares entre os desenvolvedores independentes, graças à possibilidade de instalar aplicativos, emuladores e até sistemas operacionais alternativos.
Entretanto, a Nintendo parece ter aprendido bastante com os problemas de segurança enfrentados na geração anterior. O primeiro Switch, lançado em 2017, possuía uma vulnerabilidade em seu processador que permitia executar códigos não autorizados sem a necessidade de modificar fisicamente o aparelho. Como essa falha estava presente no próprio hardware, uma simples atualização do sistema não seria suficiente para corrigi-la. Foi justamente essa descoberta que abriu caminho para o desenvolvimento de ferramentas como o Atmosphère e o Hekate, bastante conhecidas por quem acompanha a comunidade de desbloqueio.
Com o Switch 2, a situação é diferente. A Nintendo implementou novas camadas de proteção, tornando o trabalho dos pesquisadores consideravelmente mais complicado. Isso não impediu que as primeiras tentativas começassem logo após o lançamento do aparelho, mas durante bastante tempo os resultados ficaram restritos a pequenas demonstrações que, embora interessantes, estavam longe de representar um desbloqueio completo.
Uma das primeiras descobertas aconteceu ainda em junho de 2025, quando o pesquisador David Buchanan conseguiu explorar uma vulnerabilidade que permitia apresentar gráficos personalizados na tela do console. A demonstração chamou a atenção da comunidade, mas não oferecia acesso às partes mais importantes do sistema. Na prática, era apenas uma indicação de que existiam falhas que poderiam ser investigadas.
Nos meses seguintes, outros pesquisadores continuaram explorando o funcionamento do aparelho, procurando maneiras de executar programas que não tivessem sido autorizados pela Nintendo. O problema é que conseguir executar um pequeno trecho de código não significa necessariamente ter controle sobre o videogame. Existem diferentes níveis de segurança, e ultrapassar uma dessas barreiras não garante acesso às demais.
Foi somente em outubro de 2026 que surgiu uma descoberta mais significativa. O pesquisador Sammy Hajhamid, conhecido como pepsipu, apresentou um método chamado ns2jb, que utiliza vulnerabilidades de software para executar códigos não autorizados no Nintendo Switch 2. Diferentemente dos desbloqueios que dependem da instalação de um modchip, o procedimento demonstrado não exige que o aparelho seja aberto ou tenha seus componentes modificados.
A exploração utiliza o SmileBASIC 4, um aplicativo de programação lançado originalmente para o primeiro Nintendo Switch e que também pode funcionar no novo console por meio da retrocompatibilidade. A partir de falhas relacionadas ao gerenciamento de memória e ao sistema de arquivos, o pesquisador conseguiu ultrapassar algumas das restrições impostas pela Nintendo, permitindo a execução de códigos que normalmente seriam bloqueados.
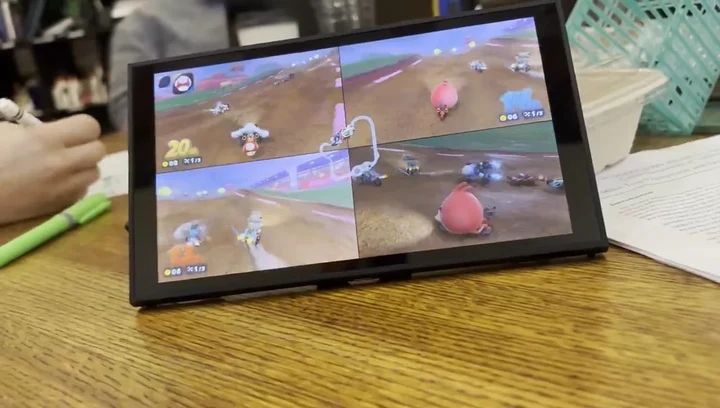
Para demonstrar o funcionamento da descoberta, Hajhamid apresentou modificações em Mario Kart World, incluindo personagens que não fazem parte do jogo original. Embora a demonstração possa parecer apenas uma curiosidade, ela mostrou que os pesquisadores haviam conseguido interferir no funcionamento de um jogo comercial, algo que até então não havia sido apresentado dessa maneira no novo console.
Outro detalhe interessante é que parte do desenvolvimento contou com o auxílio do Codex, ferramenta de inteligência artificial da OpenAI. Segundo o pesquisador, a tecnologia foi utilizada para auxiliar na investigação das vulnerabilidades e na organização de determinadas etapas da exploração. Isso não significa que a inteligência artificial tenha realizado o desbloqueio sozinha, mas demonstra como essas ferramentas começam a participar de pesquisas que antes dependiam exclusivamente do trabalho manual dos desenvolvedores.
Apesar de toda a repercussão, é importante entender que o Nintendo Switch 2 ainda não está desbloqueado da maneira como muitos imaginam. O ns2jb permite executar determinados códigos e realizar modificações experimentais, mas não oferece controle completo sobre o sistema operacional. O acesso ao kernel, responsável por funções fundamentais do aparelho, continua sendo uma das principais barreiras para os pesquisadores.
Isso também significa que ainda não existe uma solução pública equivalente ao Atmosphère do primeiro Switch, capaz de oferecer uma experiência completa de custom firmware. Da mesma forma, o método apresentado não permite simplesmente instalar e executar cópias de jogos comerciais, como acontece em determinados modelos desbloqueados do console anterior.
Existe ainda outra limitação: o procedimento não é permanente. Sempre que o aparelho é reiniciado, a exploração precisa ser executada novamente. Essa característica não é necessariamente um problema para os pesquisadores, mas demonstra que ainda existe uma distância considerável entre as descobertas atuais e um desbloqueio que possa ser utilizado facilmente pelo público.
A Nintendo, por sua vez, começou a tomar medidas para dificultar a utilização da vulnerabilidade. Após a divulgação do ns2jb, surgiram relatos de que o SmileBASIC 4 havia sido retirado das lojas digitais em diferentes regiões. A medida dificulta o acesso ao aplicativo utilizado como ponto de entrada, mas não significa obrigatoriamente que todas as falhas exploradas tenham sido corrigidas.
Enquanto isso, a comunidade continua investigando outras possibilidades. Novas ferramentas experimentais e demonstrações de aplicativos homebrew começaram a aparecer, indicando que os pesquisadores estão aproveitando o acesso obtido para compreender melhor o funcionamento do console. Entretanto, muitas dessas iniciativas ainda estão em estágios iniciais e não devem ser confundidas com soluções prontas para o usuário comum.
O que podemos afirmar, neste momento, é que o Switch 2 já apresentou vulnerabilidades importantes e que a comunidade conseguiu avançar em áreas que anteriormente estavam protegidas. Ainda não sabemos se essas descobertas serão suficientes para permitir um desbloqueio completo, muito menos quanto tempo isso poderia levar.
Quem acompanhou a história do primeiro Nintendo Switch sabe que o desenvolvimento de ferramentas de desbloqueio não acontece de uma hora para outra. São necessários meses de pesquisa, testes e descobertas que, muitas vezes, acabam não produzindo os resultados esperados. No caso do Switch 2, o trabalho parece estar apenas em seus primeiros estágios, embora os avanços recentes tenham demonstrado que a segurança do aparelho não é absoluta.
Por enquanto, o mais prudente é acompanhar as próximas descobertas sem criar expectativas de que um desbloqueio completo esteja prestes a ser lançado. O ns2jb representa um avanço importante para a comunidade, mas ainda existe um longo caminho entre conseguir executar códigos experimentais e oferecer todas as possibilidades que os usuários encontram atualmente no primeiro Nintendo Switch.
Leia também
Decorador aposentado vira milionário ao leiloar antiga coleção de Pokémon
Cartas compradas no final dos anos 1990 ficaram guardadas por aproximadamente 15 anos e foram vendidas por mais de R$ 10 milhões em um leilão na Inglaterra.
Fusão Dupla chega ao Pocket na quarta, 28, com Pokémon de tipo duplo
A nova expansão do Pokémon TCG Pocket estreia em 28 de outubro com Mega Mewtwo X ex e Mega Greninja ex de tipo duplo. Veja o que entra no jogo e o calendário de eventos até dezembro.